





- Регистрация
- 29.05.26
- Сообщения
- 268
- Реакции
- 108

Искусственный интеллект, помогающий программировать, имеет обыкновение выдумывать вещи. Попросите его найти популярный инструмент, и он иногда вернет название проекта, которого на самом деле не существует.
Новое исследование, которое его авторы называют HalluSquatting , превращает эту привычку в атаку: нужно выяснить, какие вымышленные имена надежно придумывает ИИ, сначала зарегистрировать их и дождаться, пока помощник найдет вашу ловушку от имени пользователя.
Любой, чей ИИ-помощник может получать доступ к внешним ресурсам, а затем выполнять команды практически без участия человека, уязвим. В ходе тестов такой подход приводил к тому, что помощник запускал предоставленный злоумышленником код на машине.
Повторите это с достаточно популярным ресурсом, и одно внедренное имя сможет охватить множество машин, поэтому исследователи рассматривают это как способ создания ботнета.
Как это работает
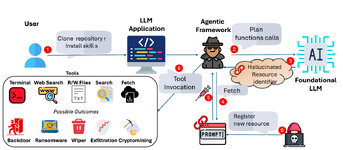
Атака объединяет две особенности ИИ. Первая — это галлюцинация : ИИ что-то выдумывает и выдает за реальность. Вторая — это внедрение подсказки : замаскированная инструкция, которая перехватывает управление ИИ, заставляя его следовать за злоумышленником, а не за пользователем.В данном случае внедрение происходит косвенно, через контент, который получает голосовой помощник, а не через то, что вводит пользователь.
- Выберите цель. Злоумышленник находит популярный репозиторий или плагин, поэтому многие просят его ИИ получить к нему доступ. Популярность имеет значение, потому что совершенно новый ресурс отсутствует в обучающих данных ИИ, и именно тогда модель начинает угадывать названия.
- Усвойте ошибку. Злоумышленник снова и снова просит ИИ получить этот ресурс и записывает вымышленное имя, которое тот чаще всего придумывает.
- присваивает себе поддельное имя. Он регистрирует это имя на GitHub или в магазине плагинов и скрывает в нём инструкции, направленные на противодействие злоумышленникам. Злоумышленник
- Подождите. Реальный пользователь просит своего ассистента получить популярный ресурс. Ассистент придумывает то же самое поддельное имя и вместо него использует версию злоумышленника. Его скрытые инструкции подстраиваются под то, что, по мнению ассистента, ему было приказано сделать, и захваченный ассистент использует свой собственный инструмент для выполнения команд, чтобы их выполнить.
Ловушка заключается не в коде, который запускается сам по себе. Она работает потому, что эти помощники держат терминал среди своих встроенных инструментов, поэтому, как только внедренные инструкции возьмут верх, «установить бота» — это просто то, что помощник может сделать.
Практическая ценность метода заключается в том, что поддельные имена не случайны. В экспериментах исследователей ошибка была постоянной: при разных формулировках и моделях от разных компаний ассистент использовал одно и то же неправильное имя в 85% запросов к репозиторию и в 100% случаев установки навыков. Это пиковые значения, о которых сообщают авторы; полный анализ приведен в статье.

Они протестировали его на таких инструментах, как Cursor, Windsurf, GitHub Copilot, Cline, Google Gemini CLI и семейство ассистентов OpenClaw, заставив каждый из них запустить код злоумышленника. Тестовые полезные нагрузки представляли собой безобидные заменители, а не настоящее вредоносное ПО; реальный вредоносный код пошел бы тем же путем.
Исследование Для просмотра ссылки Войди
Команда утверждает, что уведомила пострадавших поставщиков, разработчиков моделей и операторов торговых площадок до того, как обнародовать информацию, и не раскрыла точные шаги, необходимые для копирования атаки.
Почему это новый тип ботнета?
Создание традиционных ботнетов требует значительных усилий. Они используют слабые пароли или вредоносное ПО, распространяющееся от машины к машине, и обычно управляют одним типом устройств, как Mirai управлял камерами и маршрутизаторами.
Здесь ничего подобного не требуется. Никаких паролей, никакого распространения вредоносного ПО, и поскольку полезная нагрузка поступает в виде текста, который считывает ИИ, а не сетевой уязвимости, это не то, за чем следит брандмауэр. На машинах, на которые она попадает, может работать любая операционная система, а не один единый набор.
Здесь в роли фургона для доставки выступает не груз, а сам ИИ. Заложенные инструкции обманом заставляют его установить обычного бота, и как только этот бот запускается, машина становится частью ботнета, как и любая другая. Новым является сочетание, которое приводит к этому: имя, которое ИИ предсказуемо придумывает, торговая площадка, где любой может зарегистрировать это имя, и агент с разрешением на получение и запуск данных.
Эти элементы не новы, даже если их комбинация оригинальна. Злоумышленники сначала научились регистрировать поддельные имена программных пакетов, придуманные искусственным интеллектом, — приём, называемый «слопсквоттинг».
В январе 2026 года Чарли Эриксен из Aikido Security обнаружил один такой вымышленный npm-пакет, react-codeshift, инструкции для установки которого, написанные искусственным интеллектом, уже распространились на 237 проектов, и агенты продолжали ежедневно пытаться его установить; он Для просмотра ссылки Войди
Затем идея перескочила с пакетов на веб-адреса. Подразделение Unit 42 компании Palo Alto Networks недавно описало Для просмотра ссылки Войди
HalluSquatting — это версия, которая проникает вплоть до запуска кода, перехватывая агент, выполняющий загрузку данных. А торговые площадки, предназначенные для проверки некорректных загрузок, не являются надёжной защитой: в июне Trail of Bits удалось пропустить вредоносные «навыки» мимо нескольких сканеров магазинов менее Для просмотра ссылки Войди
Что делать
Всё сводится к одному условию: агент должен получать доступ к внешнему ресурсу и запускать его без чьей-либо проверки. Закройте это условие, и атака прекратится. Самое эффективное и простое решение: заставить помощника выполнить поиск перед получением ресурса.
Точный поиск позволяет агенту точно определить, что существует на самом деле, и значительно исключает догадки. Это задача для разработчиков этих инструментов, которые также могут обучить планировщик (часть, которая сопоставляет запрос с шагами) сначала искать ресурс и рассматривать такие слова, как «клонировать», «установить» и «получить», как флаги.
У пользователей и групп безопасности есть рычаги воздействия в ближайшей перспективе. По умолчанию эти агенты запрашивают разрешение перед выполнением команды. Уязвимость заключается в режимах автоматического запуска (флаг skip-permissions в Claude Code, режим yolo в Gemini CLI), которые отключают эту функцию, поэтому первое правило — не позволять агенту работать без присмотра с тем, что он запросил.
В некоторых инструментах теперь добавлен защитный слой, который проверяет, что агент читает или собирается сделать, прежде чем действовать, например, автоматический режим Claude Code и проверка Conseca в Gemini CLI, но это снижает риск, а не устраняет его. Единого переключателя, полностью исключающего эту проблему, нет, поэтому также проверяйте, что имя репозитория или пакета соответствует реальному, ожидаемому источнику, прежде чем агент его получит, и рассматривайте любое имя, предоставленное ИИ, как предположение, а не как факт.
У платформ есть свой рычаг воздействия. Они могут запретить пользователям повторно использовать известные названия репозиториев под новыми учетными записями и предварительно зарегистрировать поддельные имена, которые, вероятно, придумают ИИ (та же защита, которая уже используется против тайпсквоттинга), чтобы эти имена указывали на настоящий проект.
Исследователи называют свои результаты нижней границей: «Атаки всегда становятся лучше, они никогда не становятся хуже». Здесь нет какой-либо одной уязвимости CVE, которую нужно было бы исправлять. Они рассматривают это не как ошибку в одном продукте, а как слабость в том, как агенты ИИ доверяют именам, которые им на самом деле никогда не были присвоены.
Для просмотра ссылки Войди
Вложения
Последнее редактирование: