





- Регистрация
- 29.05.26
- Сообщения
- 268
- Реакции
- 108

На GitHub были обнаружены многочисленные эксплойты, представляющие собой демонстрационные примеры (PoC) вредоносной программы, распространяющей троян удаленного доступа (RAT) на основе Python под названием ChocoPoC, способный выполнять команды и красть конфиденциальные данные. Предполагается, что эта кампания была направлена на исследователей в области кибербезопасности.
Скрытие вредоносного ПО в эксплойтах PoC для различных уязвимостей Для просмотра ссылки Войди
Однако ChocoPoC выделяется тем, что вредоносное ПО не встраивается непосредственно в файл эксплойта, а добавляет вредоносные пакеты Python в список зависимостей PoC.
По данным исследователей из компании Sekoia, занимающейся кибербезопасностью, эти пакеты размещены на платформе Python Package Index (PyPI), используемой разработчиками Python для поиска и обмена кодом.
После того как жертва клонирует вредоносный репозиторий, на её систему автоматически загружается и устанавливается троянизированный пакет под названием «frint».
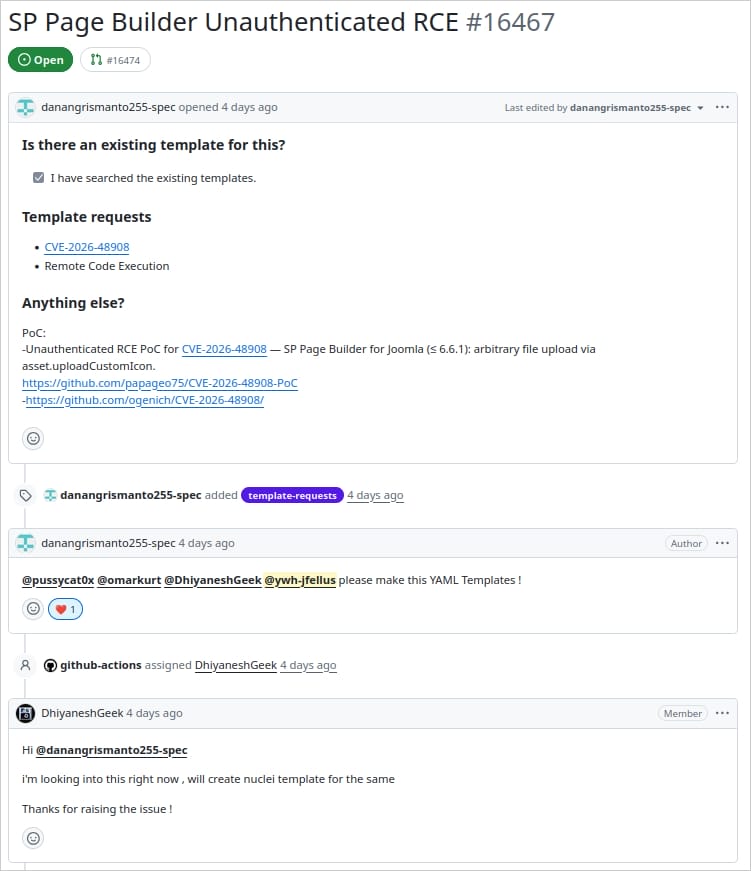
Пример вредоносного репозитория
Источник: Sequoia
В процессе установки пакет загружает вредоносный пакет зависимостей под названием 'skytext', который содержит скомпилированное нативное расширение Python.
Когда PoC запускается, расширение работает автоматически и расшифровывает дополнительный встроенный код Python, который запускает загрузчик для получения конечной полезной нагрузки, ChocoPoC, из набора данных Mapbox.
Устройство ChocoPoC RAT обладает следующими возможностями:
- Выполнение произвольных команд оболочки и произвольного кода на Python.
- загрузка файлов и папок
- собирает пароли браузера, файлы cookie, данные для автозаполнения и историю просмотров.
- поиск текстовых файлов, файлов документации в формате Markdown и файлов баз данных.
- собрать историю командной оболочки с хоста
- сбор сетевой конфигурации
- перечислить запущенные процессы

Источник: Sequoia
Компания Sekoia обнаружила как минимум семь репозиториев PoC на GitHub, которые распространяют ChocoPoC и размещают эксплойты для FortiWeb (CVE-2025-64446), React2Shell (CVE-2025-55182), MongoBleed (CVE-2025-14847), PAN-OS (CVE-2026-0257), Ivanti Sentry (CVE-2026-10520), Check Point VPN (CVE-2026-50751) и Joomla SP Page Builder (CVE-2026-48908).
Исследователи Для просмотра ссылки Войди
После обнаружения распространенной уязвимости количество загрузок резко возросло, что послужило приманкой для ничего не подозревающих исследователей, заставив их скачивать и тестировать прототипы из репозиториев.
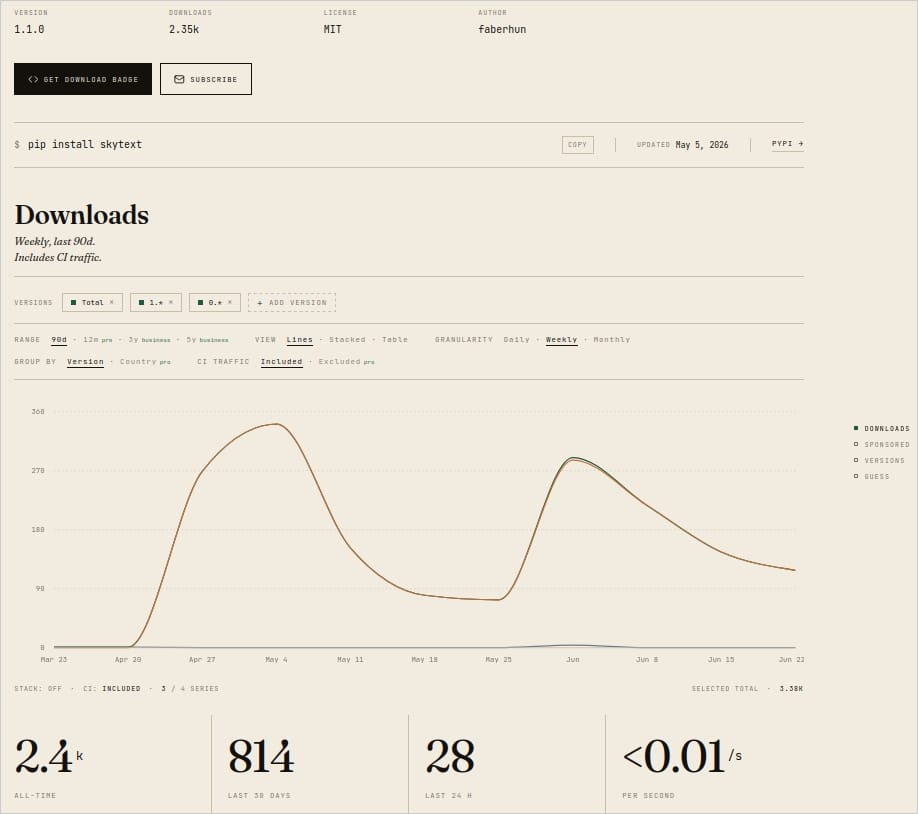
Источник: Sequoia
Секоя также сообщает, что до появления frint и skytext в кампании использовались два разных пакета, названные «slogsec» и «logcrypt.cryptography», с очень похожим исходным кодом, и они предоставляли один и тот же полезный груз ChocoPoC.
Неясно, кто стоит за этой кампанией, но исследователи обнаружили несколько адресов электронной почты, связанных с разработчиками GitHub, которые были причастны к другой троянской деятельности, связанной с эксплойтом PoC в конце 2025 года.
Компания Sekoia обнаружила, что учетные данные для двух электронных писем, использованных в кампаниях, фигурируют в базах данных утечек, а данные для входа в еще один адрес «с большой долей вероятности получены в результате взлома с использованием вредоносного ПО».
«Согласно этим выводам, мы с высокой степенью уверенности можем сказать, что злоумышленник использовал в основном скомпрометированные учетные записи для публикации вредоносных пакетов PyPI и прототипов», — заявляют исследователи Sekoia.
Исследователи предупреждают, что новая технология доставки вредоносного ПО позволяет сохранить уязвимость в целости, назначая вредоносное поведение пакетам, которые сами по себе кажутся безобидными.
Поскольку специалисты по тестированию уязвимостей и проникновению являются привлекательными целями для злонамеренных действий, так как они часто запускают вредоносный или ненадежный код, им рекомендуется никогда не доверять безоговорочно репозиториям GitHub и запускать непроверенный код только в изолированных средах.
Для просмотра ссылки Войди
Последнее редактирование:
