





- Регистрация
- 29.05.26
- Сообщения
- 268
- Реакции
- 108

Новая российская платформа типа «загрузчик как услуга» под названием DOUBLECUP использует атаки ClickFix для сокрытия вредоносного кода в PNG-изображениях, кэшируемых браузерами жертв, в конечном итоге распространяя CountLoader на устройствах Windows и macOS, а также новый троян удаленного доступа DeviceManager на системах Windows.
По данным подразделения SOCRadar по исследованию угроз, DOUBLECUP работает с начала июня 2026 года, предоставляя клиентам лицензии и инструмент для Windows на основе Go для создания вредоносных кампаний и генерации кода, который операторы добавляют на свои веб-сайты.
Сервис обеспечивает большую часть инфраструктуры, необходимой для проведения атак, включая размещение стеганографических PNG-изображений, управление конечными точками сеансов и сигналов, предоставление ключей шифрования и автоматическое восстановление полезных нагрузок.
Клиенты DOUBLECUP несут ответственность за создание и размещение веб-сайтов, используемых для отображения подсказок ClickFix, добавление сгенерированного кода интерфейса и внедрение любых дополнительных мер по обфускации или защите от анализа.
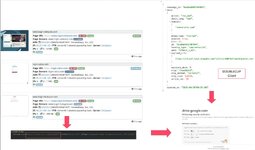
SOCRadar обнаружил DOUBLECUP при исследовании открытой директории по адресу 213.139.77.109:9090, содержащей тестовые файлы. Позже было установлено, что на этом же IP-адресе размещена панель лицензирования сервиса.
Для осуществления атаки клиент DOUBLECUP использует приложение для Windows на основе Go, чтобы настроить домен кампании, путь URL, метод стеганографии, тип встраивания, действие выполнения и местоположение полезной нагрузки.
Это генерирует конечную точку конфигурации API, которая возвращает URL-адрес стеганографического изображения и размер файла, конечную точку сессии и команды, настроенные для Chrome, Edge, Firefox, Brave и Opera.
Затем операторы добавляют код DOUBLECUP на свои сайты ClickFix, который получает конфигурацию, предварительно загружает стеганографическое изображение в кэш браузера жертвы, регистрирует сессию, выбирает команду, соответствующую браузеру жертвы, и копирует ее в буфер обмена при открытии страницы.
Вредоносное ПО, скрытое в кэше браузера.
В новом отчете SOCRadar сообщается о выявлении кампаний DOUBLECUP ClickFix, в которых использовались поддельные запросы CAPTCHA на страницах входа, имитирующие NetSuite, Odoo, HubSpot и Salesforce, а вредоносный код загружался через встроенные iframe.
Когда жертва посещает один из этих сайтов, DOUBLECUP регистрирует сессию, определяет публичный IP-адрес жертвы и заставляет браузер загрузить и кэшировать вредоносное изображение в формате PNG.Затем на странице отображаются поддельные инструкции в стиле CAPTCHA, которые пытаются убедить посетителей вставить и выполнить команду, автоматически скопированную в буфер обмена.

После выполнения команда выполняет поиск PNG-файла в кэше браузера, ориентируясь на его точный размер, и использует его. findstr или certutilкоманды для восстановления и выполнения скрытой полезной нагрузки первого этапа внутри образа.
Первая полезная нагрузка запускает бесфайловый загрузчик второго этапа, который получает публичный IPv4-адрес жертвы и использует его для создания ключа дешифрования для конечной зашифрованной полезной нагрузки.
После проверки расшифрованной полезной нагрузки на соответствие жестко закодированному хешу SHA-256, дроппер выполняет ее в памяти. По данным SOCRadar, окончательными полезными нагрузками являются CountLoader и новый RAT-модуль DeviceManager.
2 вредоносных программных пакета
SOCRadar выявил два семейства вредоносных программ, распространяемых через DOUBLECUP: обновленную версию CountLoader, нацеленную на Windows и macOS, и, предположительно, ранее не описанную RAT-программу для DeviceManager.
CountLoader используется для сбора информации о зараженных системах, проверки наличия приложений для криптовалютных кошельков и расширений для браузеров, определения наличия установленного Signal Desktop и обеспечения постоянного присутствия в системе посредством запланированных задач.
CountLoader также может загружать и запускать файлы, включая пакеты MSI, модули PowerShell и DLL-файлы.
SOCRadar также обнаружил версию macOS, скомпилированную для устройств Intel и Apple Silicon, которая устанавливает LaunchAgent для обеспечения постоянного присутствия в системе и использует встроенные утилиты, такие как curl, sw_vers, system_profiler и ioreg, для связи с серверами, контролируемыми злоумышленником.
Также было замечено, что DOUBLECUP распространял вредоносное ПО DeviceManager, модульный RAT для Windows на основе Python, использующий смарт-контракты блокчейна для определения IP-адреса своего сервера управления.
В странах, не входящих в Содружество Независимых Государств (СНГ), DeviceManager собирает информацию о GUID машины, идентификаторе диска, SID пользователя, имени хоста, имени пользователя, версии операционной системы, архитектуре, установленном антивирусном программном обеспечении и доменной информации.
Вредоносная программа использует метод, известный как EtherHiding, для получения своего текущего адреса управления (C2) из смарт-контракта Ethereum или Polygon, что делает её более устойчивой к попыткам взлома.
Атака RAT использует DNS-записи A и TXT для кражи системной информации, получения команд для выполнения, загрузки полезных нагрузок и отправки результатов выполнения команд обратно злоумышленникам.
Это не первый случай использования стеганографии в атаках ClickFix, поскольку ранее Huntress документировала кампании, в которых полезные нагрузки LummaC2 и Rhadamanthys скрывались в пиксельных данных изображений PNG.
Для просмотра ссылки Войди
Вложения
Последнее редактирование: